Tokens API
Gestiona el acceso de una integración sin sustituir la autorización de firma.
Un token API permite a una integración realizar solicitudes a Digito Business. Sus operaciones pertenecen al contexto de trabajo al que tiene acceso; no debe utilizarse como identidad de una persona que firma.
Preparar el acceso
Antes de crear una credencial, define qué integración la utilizará y qué equipo debe gestionar. Utiliza el control de tokens que corresponda a ese contexto o solicita al administrador que prepare el acceso.
Asigna un nombre reconocible para relacionar la credencial con su aplicación. Si la gestión del token permite una fecha de vencimiento, elige una que encaje con su mantenimiento y prepara la renovación antes de que expire.
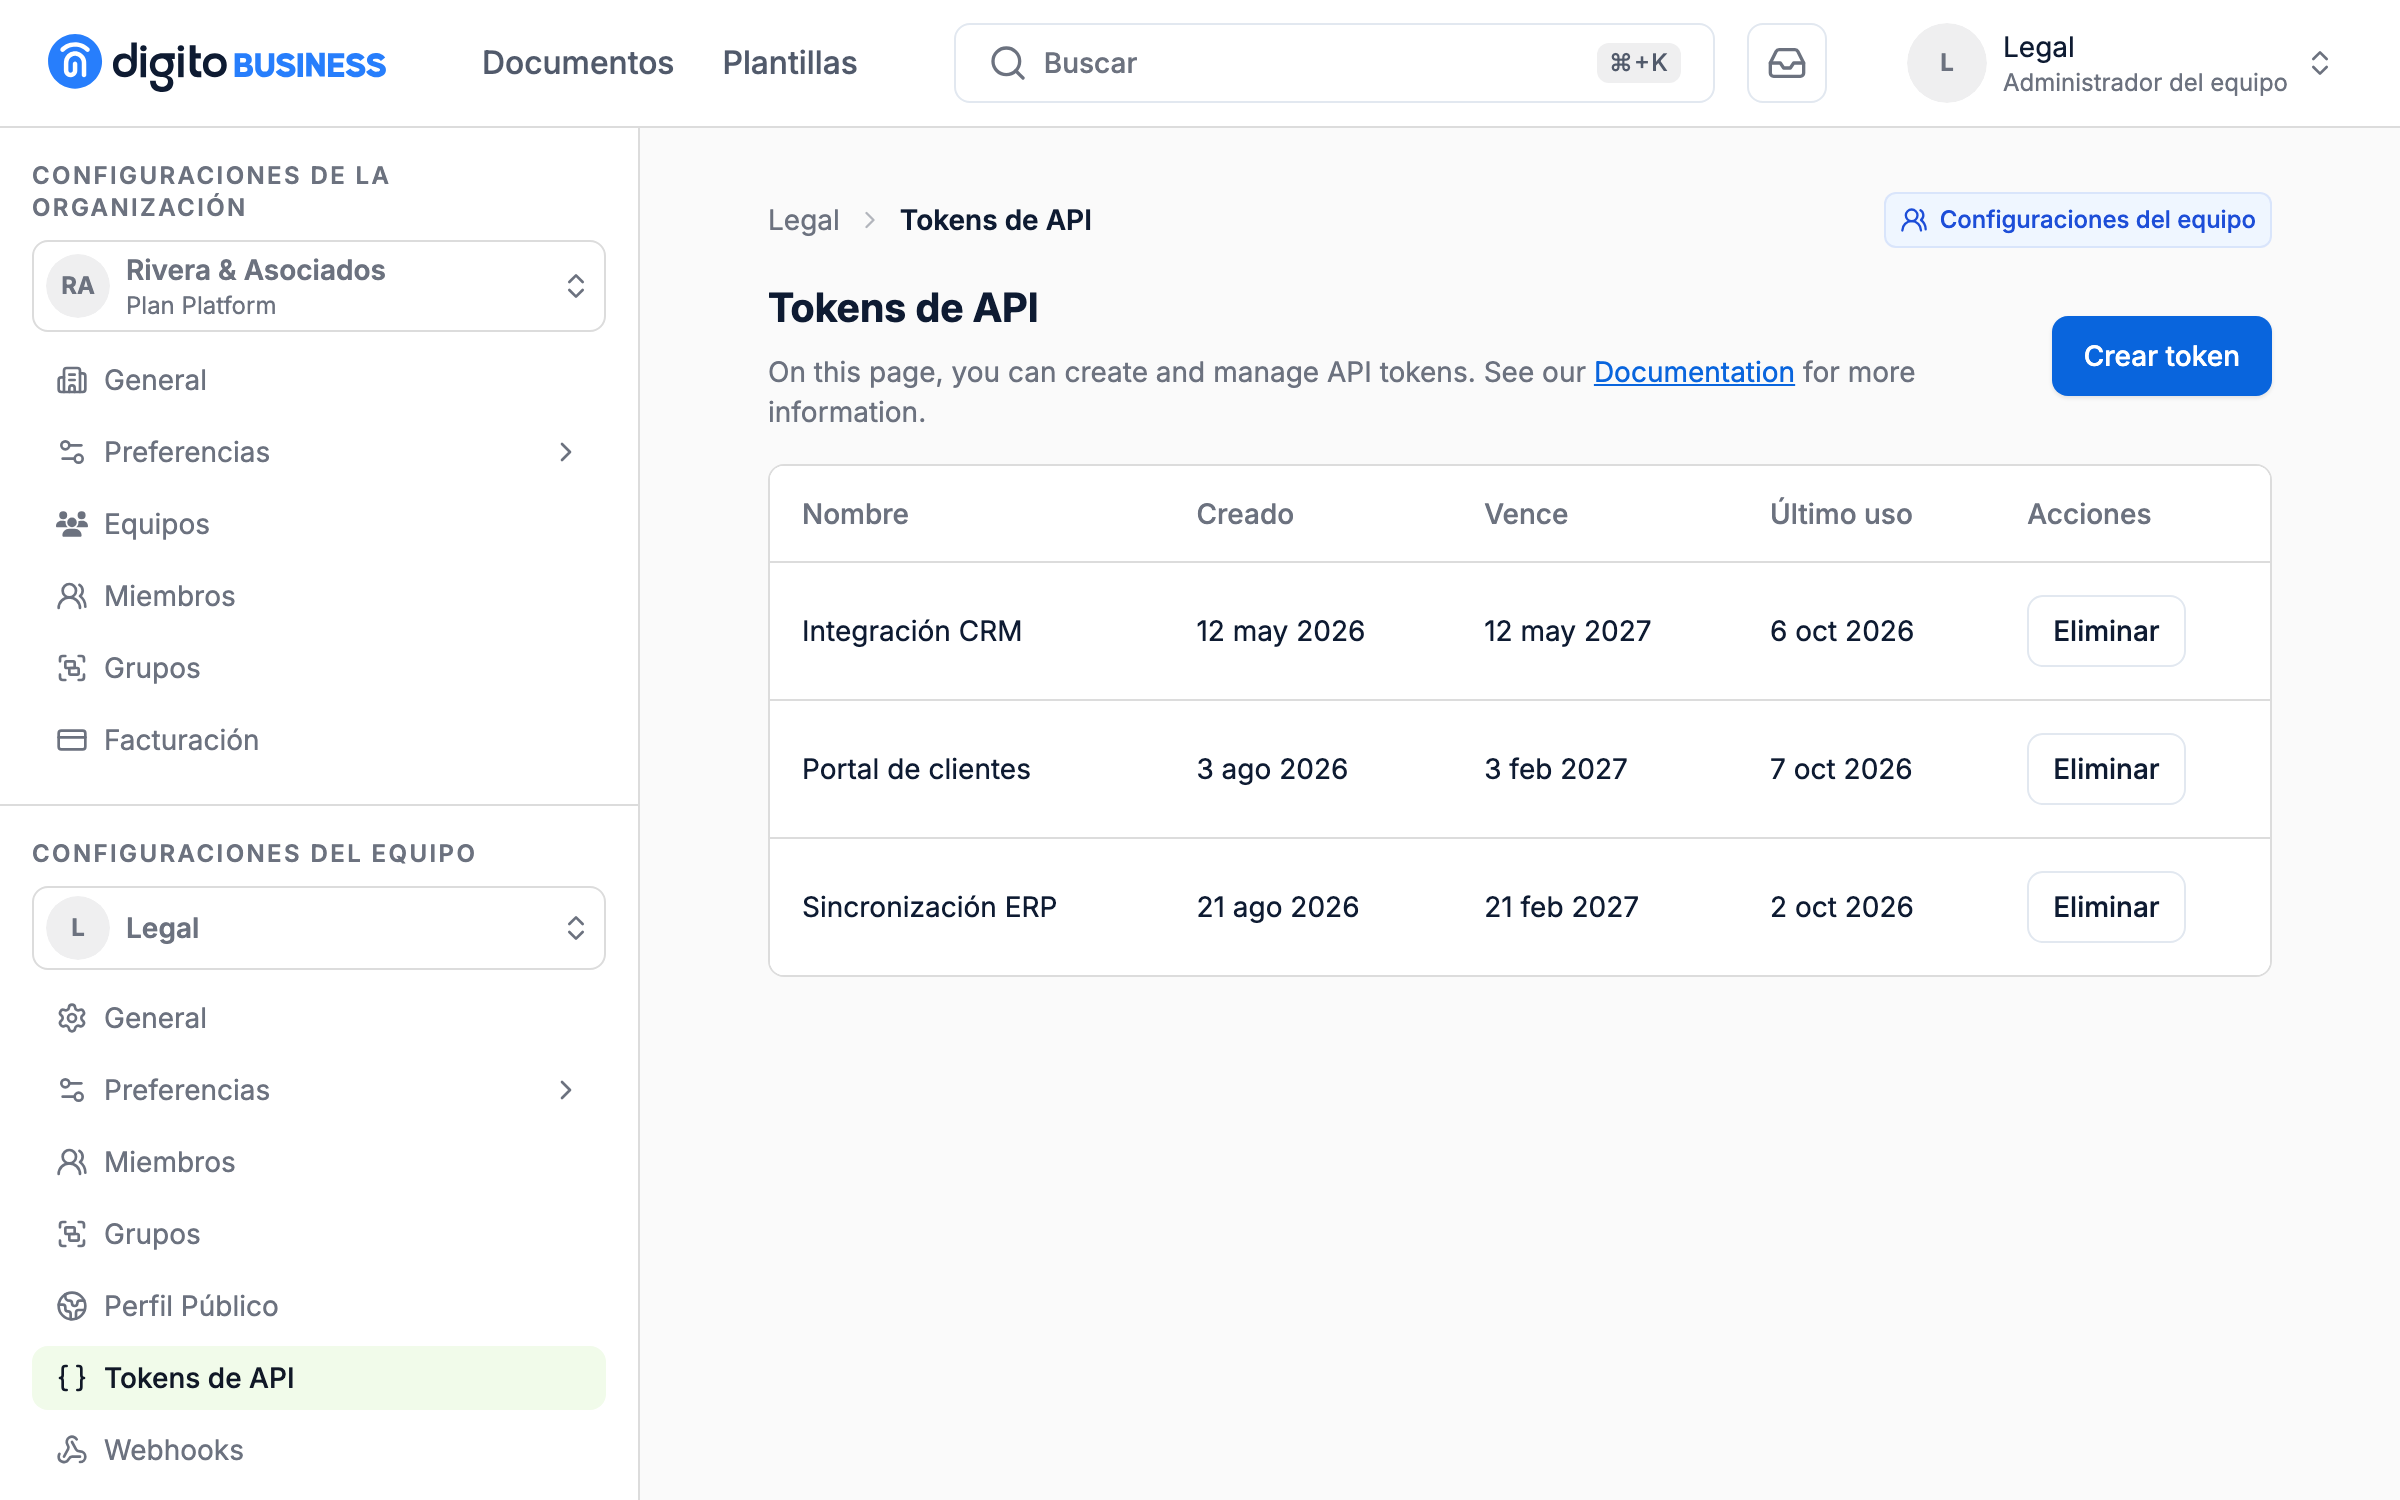
Ejemplo ilustrativo con datos ficticios para reconocer la sección Tokens de API; no se muestran valores de credenciales.
Conservar y utilizar el token
- Guarda el token en la configuración segura del servidor.
- Usa una credencial distinta para cada integración que necesite administración independiente.
- Evita incluirlo en el código del navegador, documentos, capturas o registros.
- Usa el contexto del equipo que corresponda a los recursos que vas a gestionar.
- Retira las credenciales que ya no se utilizan.
Para autenticar una llamada, envía el token como Authorization: Bearer a la base de Digito Business API. Consulta autenticación de la API para preparar la credencial y el contrato de cada operación.
Cambiar o retirar una credencial
Si cambias la credencial de una integración, actualiza su configuración y comprueba que puede leer un recurso autorizado antes de retirar la anterior. Coordina la modificación con los procesos que utilicen esa integración.
Si una credencial queda expuesta, retira su acceso y prepara una nueva. No reutilices el mismo valor en otra aplicación.
API y firma personal
Cada firmante se autentica de nuevo con Digito ID antes de cada acción de firma. Un token del equipo puede preparar o distribuir un documento; no reemplaza esa autenticación ni autoriza la firma del destinatario.
Esto también se aplica a aplicaciones con firma integrada: el servidor usa el token para gestionar el documento, y la persona completa la autorización de firma en la experiencia de Digito.